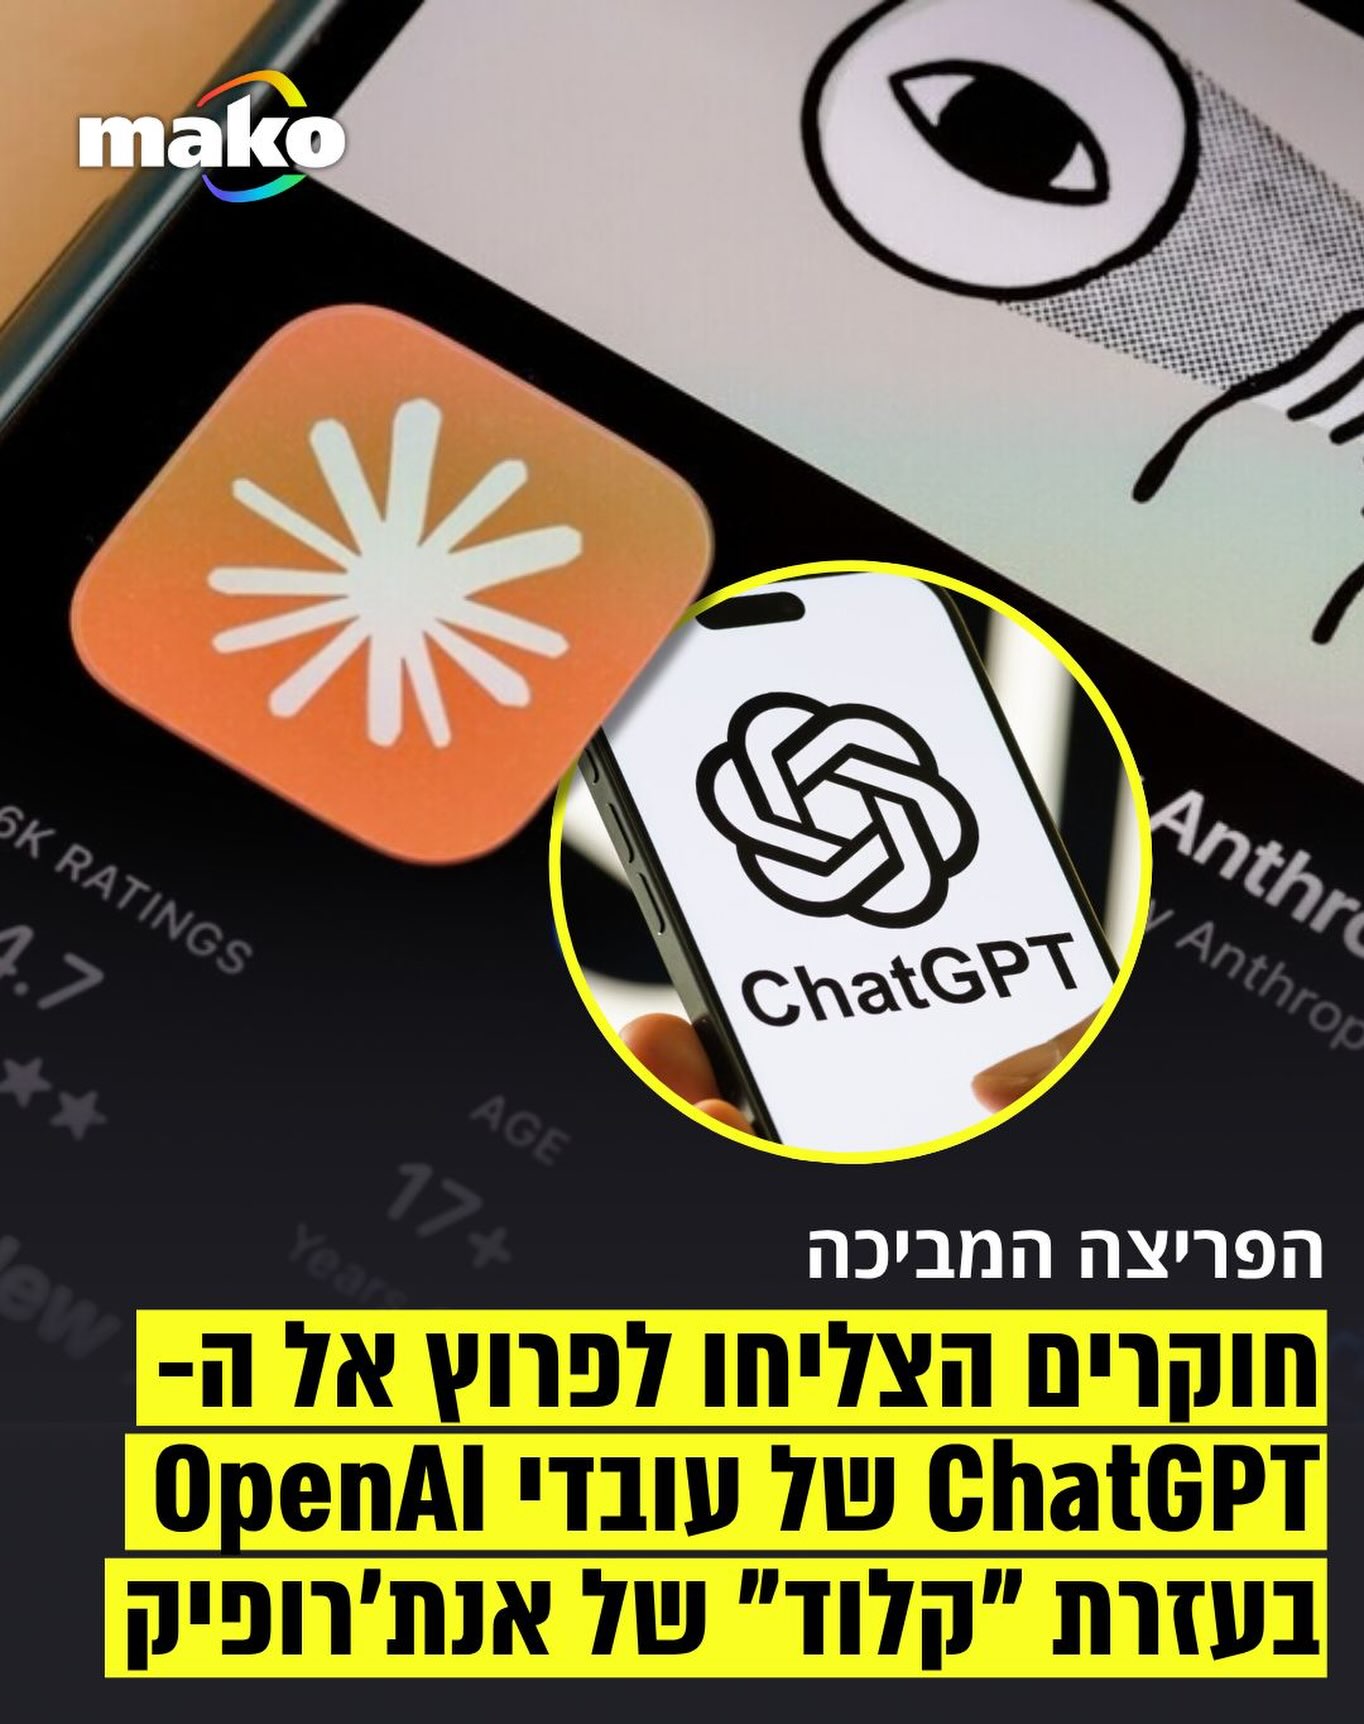
חוקרי סייבר בארה”ב פרצו לחשבונות ChatGPT של כמה מעובדי OpenAI בעזרת הצ’אטבוט “קלוד” של אנת’רופיק, במסגרת תוכנית של OpenAI לבדיקת מערכות החברה. לפי הדיווח, שהופיע לראשונה בוול סטריט ג’ורנל, הפריצה אפשרה להם להגיע למטמון תוכנה של היעד - ולפי החוקרים, אולי גם להרבה יותר מזה
“היקף הדברים שהיינו יכולים תיאורטית לגשת אליהם היה עצום”, אמרו חוקרי Hacktron AI, הסטארטאפ שביצע את הבדיקה. החוקרים אמרו כי הייתה להם גישה לקוד במאגר GitHub, אך הדגישו שלא הורידו אותו
לפי התיאור של Hacktron, הצוות השתמש בתחילה בקלוד, שמסוגל לייצר קוד עבור האקרים, כדי להגיע לחשבונות ChatGPT דרך פורום דיונים של עובדי OpenAI שהתארח בפלטפורמת Discourse. “אנחנו מודים לחוקרים שפנו אלינו ושיתפו את הממצאים שלהם”, אמר דובר OpenAI. לדבריו, החברה טיפלה בחולשות שנוצלו בפריצה
✍️ @danaguter
שיתוף מהיר
שתף
דיווח
בקשת הסרה (זכויות יוצרים / תוכן בעייתי) או בקשת ציון קרדיט — נבדוק ונחזיר תשובה במידת האפשר.
פרסומת
פופולריים לאחרונה (לפי צפיות, 14 יום אחרונים)
אקראיים מהמאגר